欢迎光临好主题官网!致力于 WordPress 企业主题定制开发及 WP外贸模板下载。
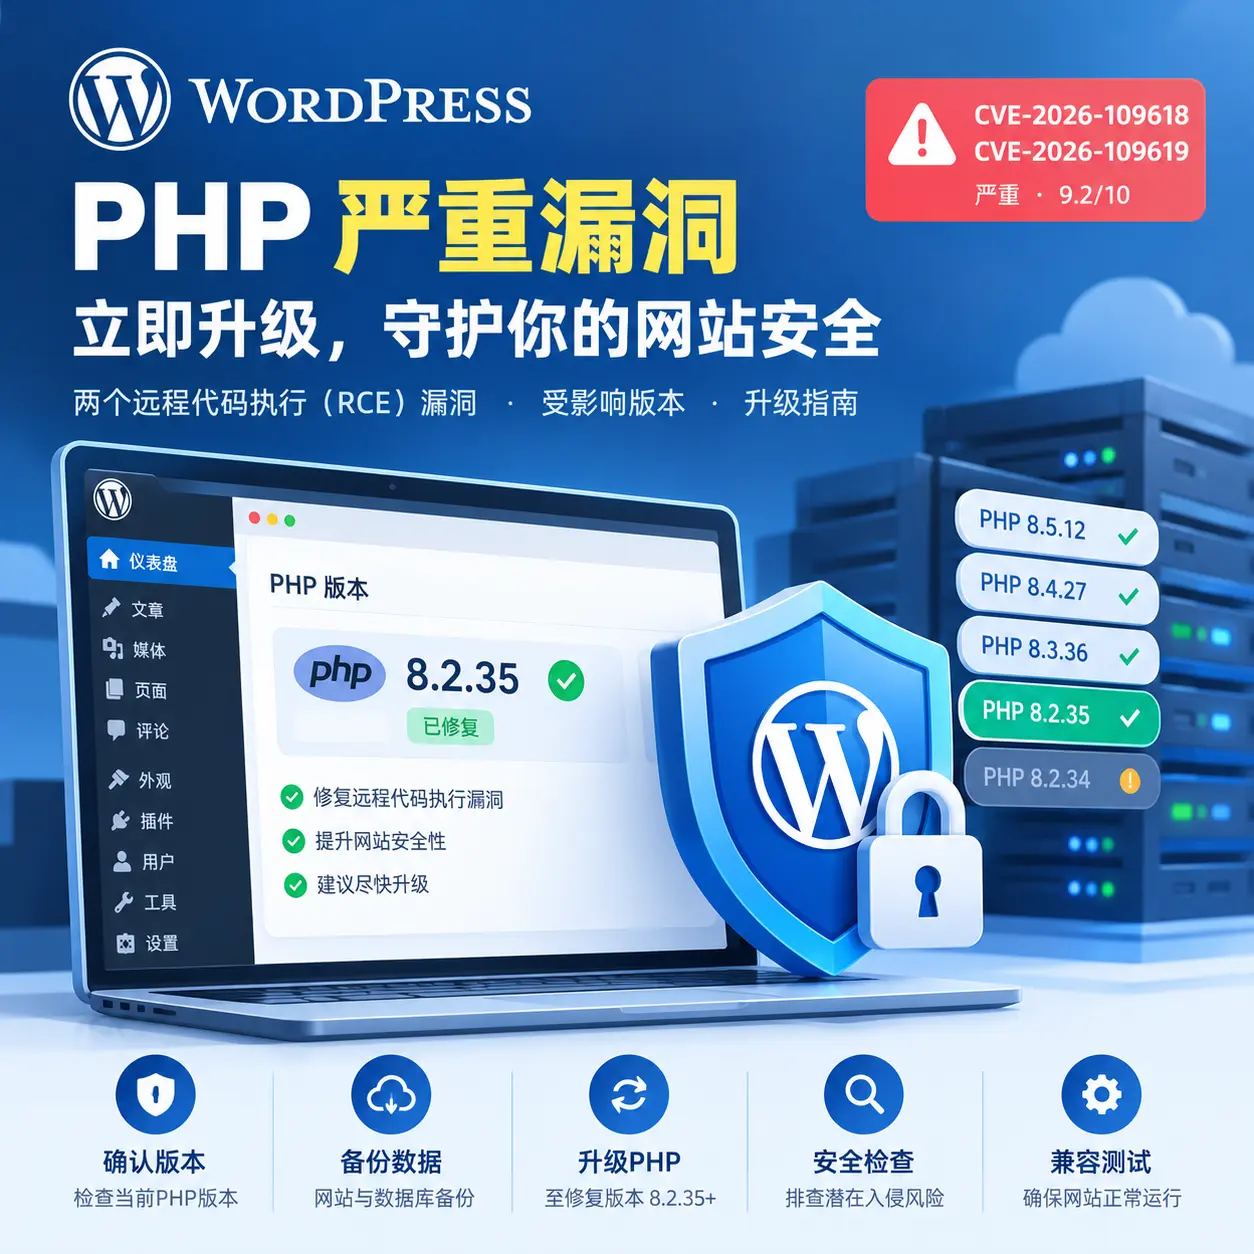
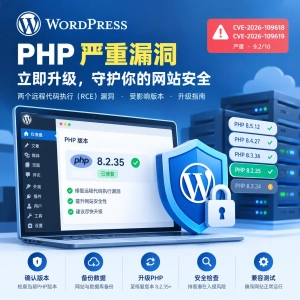
2026 年 10 月 21 日,PHP 官方发布紧急安全更新,修复了两个可能导致远程代码执行(RCE)的严重安全漏洞。
本次漏洞涉及 PHP 语言运行时本身,并非某个 WordPress 插件或主题的独立漏洞。由于 WordPress 使用 PHP 处理网站请求,因此运行在受影响 PHP 版本上的 WordPress 网站也需要及时检查和修复。
本次漏洞的编号为:
PHP 官方将两个漏洞的严重程度评为 CVSS v4.0 9.2/10,并发布了对应的安全修复版本。
官方公告:
需要明确的是,这不是 WordPress 核心代码突然出现了同一漏洞,而是 WordPress 所依赖的 PHP 运行环境存在安全风险。即使 WordPress 核心、主题和插件全部更新到最新版本,只要 PHP 运行环境仍然存在未修复的漏洞,网站就依然面临风险。
WordPress 网站的运行涉及多个层级,包括 Web 服务器、PHP 运行环境、WordPress 核心、主题、插件和数据库。
当 PHP 运行时本身存在严重安全漏洞时,风险可能超出某个插件或主题的影响范围。
远程代码执行(Remote Code Execution,简称 RCE)是 Web 安全领域中风险较高的漏洞类型。
在满足特定攻击条件时,攻击者可能通过构造恶意请求触发漏洞,在服务器上执行代码。
如果攻击成功,可能产生以下后果:
实际影响取决于 PHP 的运行方式、进程权限、服务器隔离措施以及具体攻击路径。漏洞存在不代表网站已经被入侵,也不意味着攻击者一定能够获得服务器最高权限。
很多站长认为,自己的 WordPress 网站只是企业展示站,没有会员系统,也没有在线支付,因此安全风险较低。
这种判断并不准确。
企业网站通常会安装表单插件、文件上传组件、SEO 插件、缓存插件及其他扩展。网站即使没有开放用户注册,也需要通过 PHP 处理前台请求和后台操作。
对于使用宝塔面板、Nginx、PHP-FPM 部署 WordPress 的网站,不能因为没有使用 Apache,就直接认定不受影响。PHP 官方已将 PHP-FPM 等 Web 请求处理环境列入受影响范围。
如果网站遭到入侵,攻击者可能植入垃圾页面、恶意跳转或隐藏链接。
这些行为可能进一步影响:
因此,PHP 安全更新不只是服务器维护工作,也是 WordPress 网站长期运营和 SEO 风险控制的一部分。
根据 PHP 官方 2026 年 10 月 21 日发布的安全更新,以下版本已经包含本次漏洞的修复。
| PHP 分支 | 修复版本 | 建议 |
|---|---|---|
| PHP 8.2.x | 8.2.35 | 升级至 8.2.35 或更高的安全修复版本 |
| PHP 8.3.x | 8.3.36 | 升级至 8.3.36 或更高的安全修复版本 |
| PHP 8.4.x | 8.4.27 | 升级至 8.4.27 或更高的安全修复版本 |
| PHP 8.5.x | 8.5.12 | 升级至 8.5.12 或更高的安全修复版本 |
注意:这里的“更高版本”是指同一分支中包含相应安全修复的后续正式版本,不包括尚未正式发布的测试版本。
以下几个版本尤其值得注意:
判断 PHP 是否安全,不能只看它是不是 PHP 8.2 或 PHP 8.5,而要核对具体版本号及其安全补丁状态。
官方版本信息:
截至本文发布时,PHP 8.2 的官方安全支持计划将于 2026 年 12 月 31 日结束。
这意味着,即使将 PHP 8.2 升级至 8.2.35,也需要提前规划后续的 PHP 版本升级。
对于运行稳定的 WordPress 企业网站,可以先安装当前分支的安全修复版本,再安排兼容性测试,逐步迁移到仍受官方支持的 PHP 分支。
不建议仅仅为了追求更高的版本号,就直接将重要的生产网站切换到另一个 PHP 大版本。
这是部分 WordPress 站长可能遇到的实际问题。
例如,宝塔面板中的 PHP 管理界面显示:
此时,即使点击“立即更新”,也只能更新到面板当前提供的版本,不能保证修复本次漏洞。
进入 WordPress 后台:
工具 → 站点健康 → 信息 → 服务器
查看 PHP 版本。
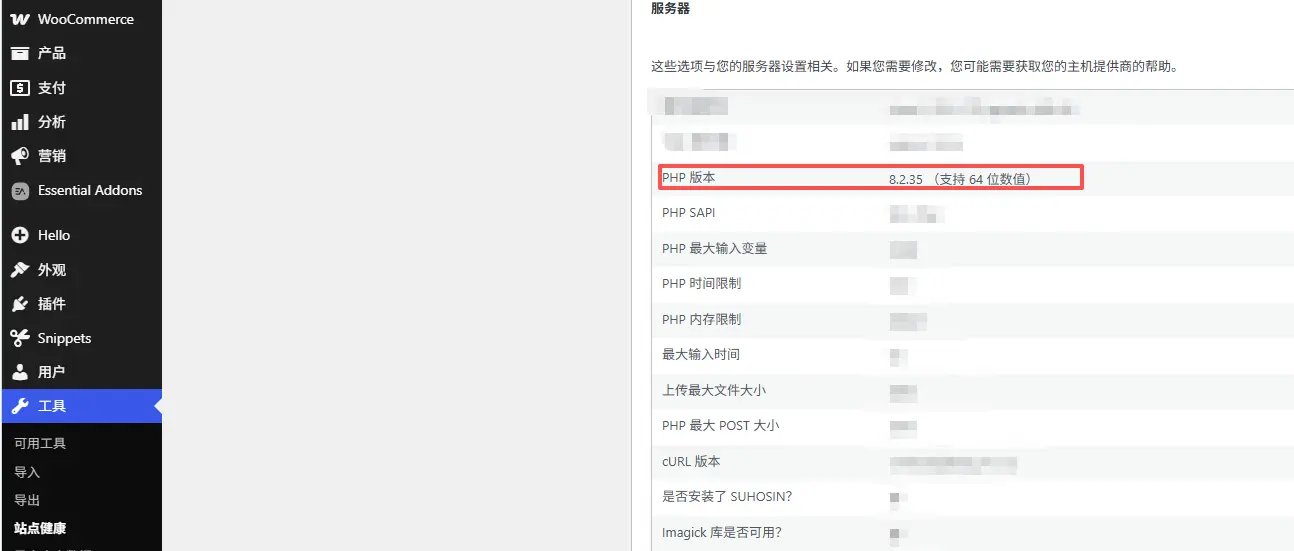
也可以登录宝塔面板,在网站设置中查看该网站绑定的 PHP 版本。
需要注意,服务器命令行中的 php -v 显示的是命令行 PHP 版本,不一定与网站实际使用的 PHP-FPM 版本相同。
因此,排查时应以网站实际运行的 PHP 版本为准。
进入宝塔面板的“软件商店”,找到已安装的 PHP 8.2,查看是否可以更新至 8.2.35。
如果仍然只显示 8.2.34,不要反复点击更新,也不要直接删除原来的 PHP 安装目录。
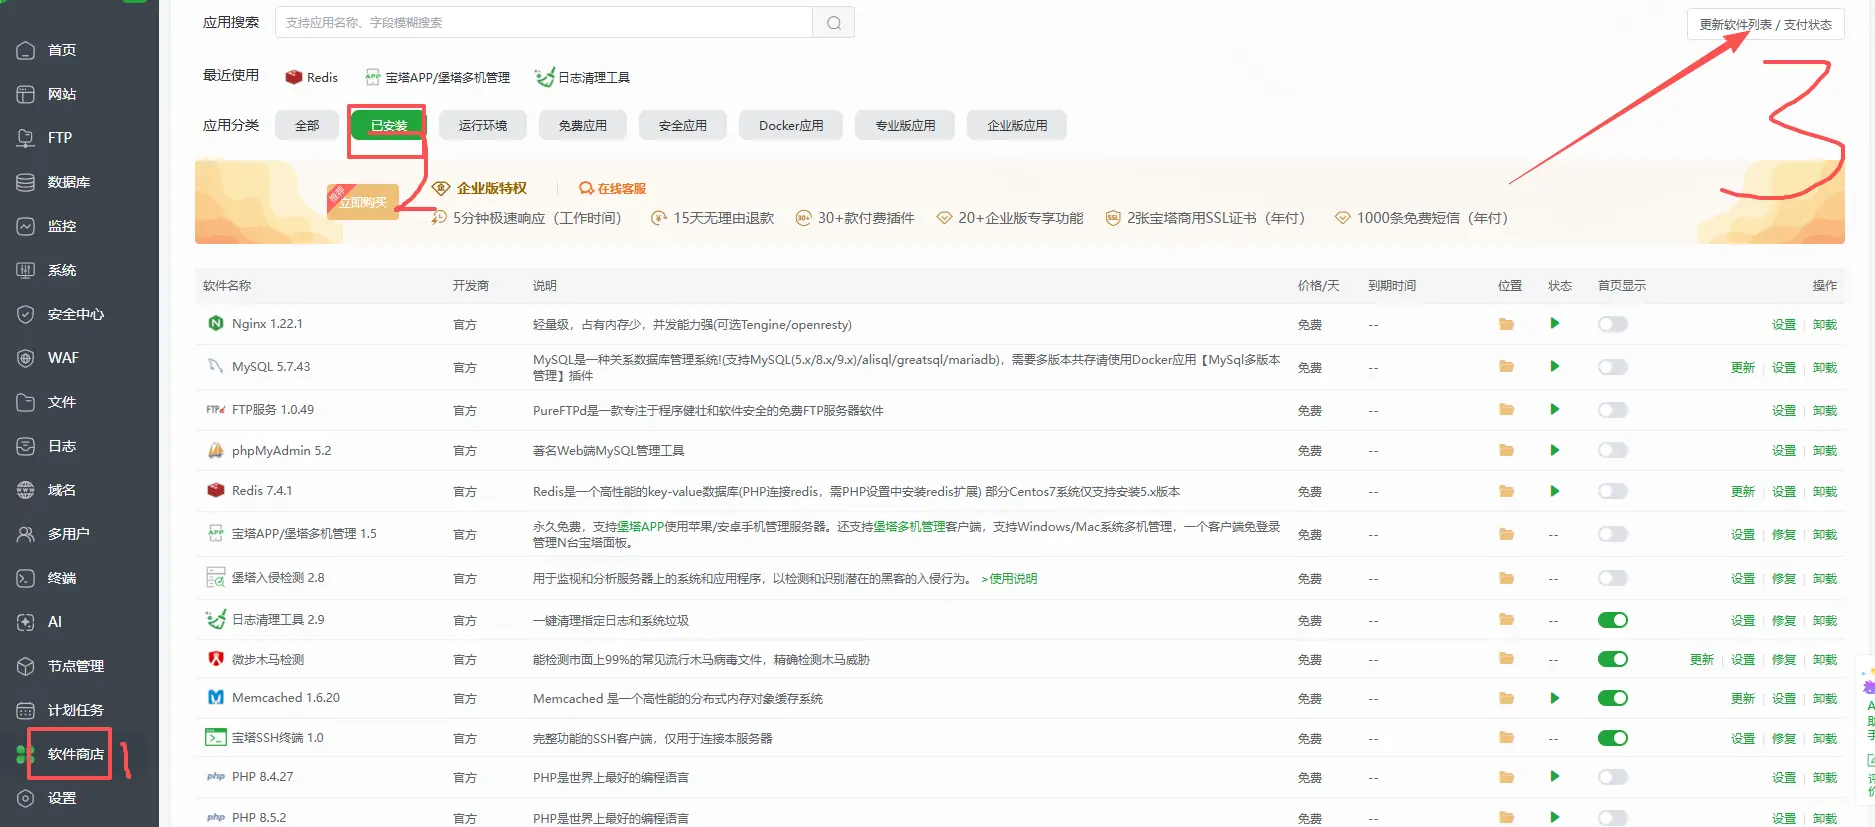
建议依次检查:
如果宝塔尚未提供 8.2.35,可以等待其安全更新包同步,或按照 PHP 官方及服务器发行商提供的可靠升级方案处理。
对于重要生产站点,不建议直接从第三方网站下载来历不明的 PHP 二进制文件,也不建议在没有备份的情况下手动替换 PHP 运行文件。
如果需要手动编译或更换 PHP,应同时考虑 PHP 扩展、编译参数、PHP-FPM 配置、文件权限和服务启动方式。
完成升级后,应根据实际安装方式重启对应的 PHP-FPM 服务。
随后重新检查网站实际使用的 PHP 版本,并确认服务运行正常。
仅仅下载或安装了新的 PHP 文件,并不一定代表正在处理网站请求的进程已经加载了修复版本。
安全更新应尽快执行,但不能忽视生产环境的稳定性。
特别是使用 Elementor、WooCommerce、ACF、TranslatePress 等扩展的 WordPress 网站,建议先完成以下准备工作。
至少准备:
对于重要的电商网站,最好先在测试环境中验证升级结果。
检查当前 PHP 使用的扩展,例如:
mysqli 或 pdo_mysqlcurlmbstringopensslgd 或 imagickintlzipopcacheredis实际需要哪些扩展,取决于网站、主题和插件的功能。
更换 PHP 版本时,不应只关注 PHP 主版本号,还需要确保所需扩展已经安装并正确启用。
对于使用 Elementor 的企业网站,升级后建议检查:
对于 WooCommerce 网站,还应检查:
如果网站依赖第三方插件,建议在升级前核实插件兼容性。安全修复版本通常应优先安装,但跨 PHP 大版本迁移需要额外的兼容性测试。
需要。
安全更新解决的是漏洞本身,不能自动清除攻击者此前可能植入的恶意文件或后门。
如果网站曾经运行在受影响的 PHP 版本上,应结合服务器日志、文件变更记录和 WordPress 安全状态进行检查。
1. Nginx 访问日志
查看异常请求、异常请求频率、可疑参数和异常状态码。
对于使用宝塔的站点,可以先检查对应网站的访问日志和错误日志。
2. WordPress 文件变更
重点关注近期新增或被修改的 PHP 文件,特别是:
wp-content/uploads/ 中不符合预期的 PHP 文件。注意:文件修改时间异常只是排查线索,不能单独作为入侵结论。
3. WordPress 管理员账户
检查是否出现未知管理员账户、异常登录记录或不符合预期的权限变更。
4. 数据库和计划任务
检查异常的定时任务、可疑选项、异常跳转代码,以及被修改的网站设置。
5. 文件完整性和服务器权限
可以通过可信的恶意软件扫描工具、WordPress 核心文件校验以及主题插件来源核验等方法辅助排查。
如果发现明确的入侵迹象,应先保留证据、隔离风险,再进行清理和恢复。不要简单地认为升级 PHP 后网站就一定恢复安全。
WordPress 安全维护需要多个层级共同配合。
| 安全层级 | 主要工作 |
|---|---|
| 服务器操作系统 | 安装系统安全补丁,维护运行环境 |
| PHP 运行环境 | 及时升级 PHP 安全修复版本 |
| Nginx 和其他服务 | 更新软件并合理配置访问限制 |
| WordPress 核心 | 安装官方安全更新 |
| 主题与插件 | 更新到可信的修复版本,清理不再使用的扩展 |
| 账号和权限 | 使用强密码、最小权限和必要的多因素认证 |
| 备份与监控 | 定期备份,监控异常访问及文件变化 |
需要特别强调:这次 PHP 漏洞并不意味着 WordPress 核心必须发布专门的补丁。WordPress 官方已经说明,漏洞属于 PHP 本身,修复重点是更新 PHP 运行环境。
WAF、防火墙、访问频率限制等措施可以作为纵深防御,但不能替代 PHP 官方安全更新。
对于长期运营的企业展示站和 WooCommerce 电商网站,建议建立固定的安全维护机制。
对于使用宝塔、Nginx、PHP-FPM 的网站,还应定期检查 PHP 进程配置、文件权限、服务器账号和备份策略,避免仅依赖单一安全措施。
2026 年 10 月的这次 PHP 安全事件提醒我们:WordPress 网站安全不仅取决于核心程序和插件,也取决于底层运行环境是否及时更新。
本次两个严重漏洞可能导致远程代码执行,PHP 官方已发布修复版本。
站长现在最重要的工作是:
最后提醒: PHP 8.2.34 和 PHP 8.5.2 均低于本次对应的修复版本。请以 PHP 官方最新安全公告为准,及时完成更新。
网站安全维护不是一次性工作。只有将 PHP 安全更新、WordPress 程序维护、权限控制、日志检查和可靠备份结合起来,才能更有效地降低网站被攻击和业务中断的风险。
本文根据截至 2026 年 10 月 22 日可查的公开安全公告整理。实际升级前,请核实服务器软件源、PHP 扩展和网站兼容性。
本文由 好主题 原创整理,致力于分享实用的 WordPress 建站知识与主题开发经验。 我们专注于提供高质量的 WordPress企业主题 资源,帮助中小企业轻松构建专业网站。 转载请注明来源,并保留原文链接,感谢您的支持与理解。
联系我们
教程看不懂?联系我们免费为您解答!免费助力个人,小企站点!

成为会员,获得更多专属优惠!
登录您的账户,享受会员专属服务